La Sicurezza per un Sito WordPress
La sicurezza sito wordpress rappresenta una priorità assoluta per qualsiasi organizzazione che gestisce la propria presenza online attraverso questo CMS. WordPress alimenta oltre il 43% dei siti web globali nel 2026, rendendolo un obiettivo privilegiato per attacchi informatici di varia natura. Le vulnerabilità possono compromettere dati sensibili, danneggiare la reputazione aziendale e causare perdite economiche significative. Per le pubbliche amministrazioni, i professionisti e le attività locali che affidano la propria comunicazione digitale a piattaforme WordPress, implementare misure di protezione adeguate non è più un’opzione, ma una necessità strategica che richiede competenze specifiche e aggiornamento costante.
Questo articolo è pensato per te se…
L’Importanza Critica della Sicurezza WordPress
La vulnerabilità dei siti WordPress deriva principalmente da tre fattori interconnessi: la popolarità della piattaforma, la complessità dell’ecosistema di plugin e temi, e la configurazione spesso inadeguata da parte degli utenti. Ogni giorno vengono rilevate nuove minacce che sfruttano falle nei componenti aggiuntivi o nelle configurazioni di base.
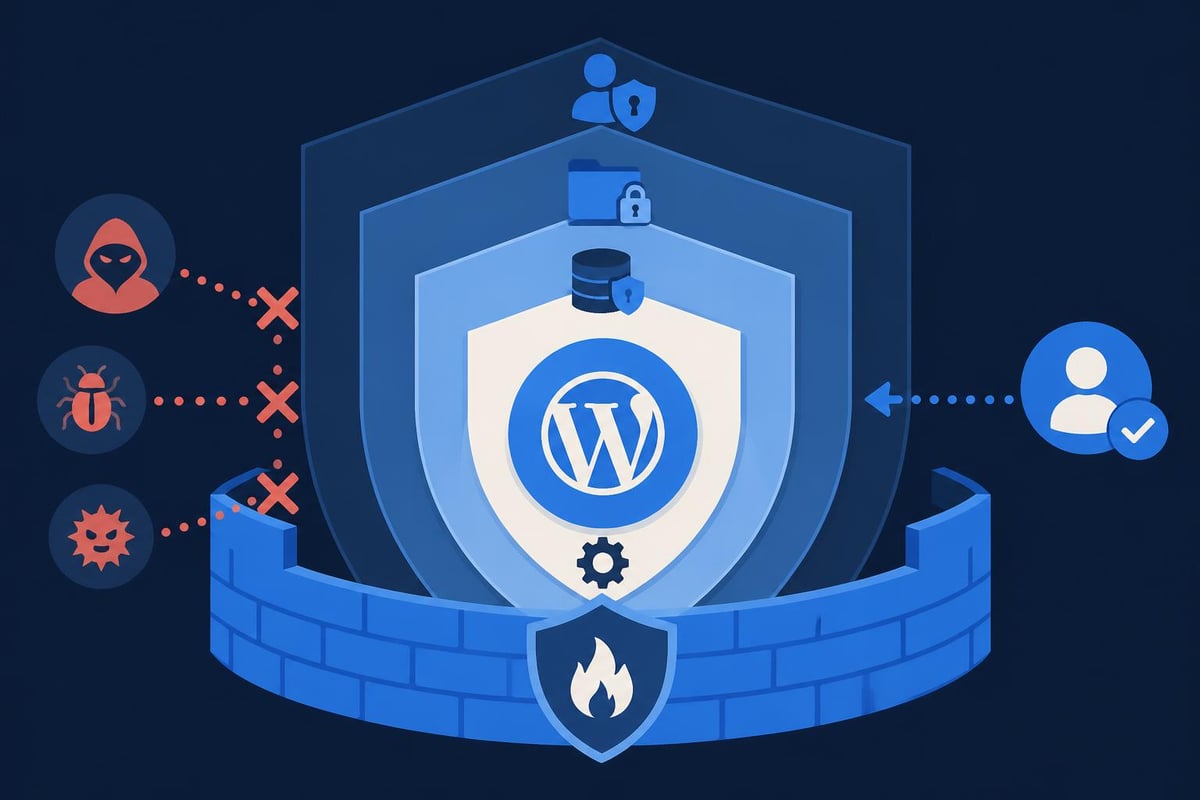
Gli attacchi brute force rappresentano il metodo più diffuso utilizzato dagli hacker per accedere ai pannelli amministrativi. Questi tentativi automatizzati provano migliaia di combinazioni di username e password fino a trovare quella corretta. La protezione efficace contro queste minacce richiede implementazioni tecniche specifiche che vanno oltre la semplice scelta di una password complessa.
Le vulnerabilità zero-day nei plugin costituiscono un’altra minaccia significativa. Ricerche accademiche hanno dimostrato che i plugin con ampie basi di installazione sono frequentemente soggetti a vulnerabilità multiple, creando potenziali punti di accesso per attaccanti sofisticati. La gestione proattiva degli aggiornamenti diventa quindi fondamentale per mantenere un perimetro di sicurezza solido.
Aggiornamenti Sistematici del Core e dei Componenti
Mantenere aggiornato WordPress core, insieme a tutti i plugin e temi installati, costituisce la prima linea di difesa contro le minacce informatiche. Gli sviluppatori rilasciano patch di sicurezza regolarmente per risolvere vulnerabilità scoperte, rendendo gli aggiornamenti tempestivi essenziali per la sicurezza sito wordpress.
La configurazione degli aggiornamenti automatici per le versioni minori di WordPress garantisce che le patch di sicurezza vengano applicate immediatamente senza intervento manuale. Per le pubbliche amministrazioni e le attività che gestiscono siti web critici, è consigliabile testare gli aggiornamenti maggiori in ambiente di staging prima dell’implementazione in produzione, evitando potenziali incompatibilità che potrebbero compromettere la funzionalità del sito.
Gestione Professionale dei Plugin
La selezione accurata dei plugin rappresenta un aspetto cruciale della strategia di sicurezza. È fondamentale installare esclusivamente componenti provenienti dal repository ufficiale WordPress o da sviluppatori affidabili, verificando recensioni, numero di installazioni attive e frequenza degli aggiornamenti. Ogni plugin aggiuntivo aumenta la superficie di attacco potenziale del sito.
Effettuare audit periodici dei plugin installati permette di identificare componenti non più utilizzati o abbandonati dagli sviluppatori. Questi elementi rappresentano rischi significativi poiché non ricevono più patch di sicurezza. La disinstallazione completa, non la semplice disattivazione, elimina definitivamente il codice vulnerabile dal server. Per chi necessita di supporto nella gestione continua dei componenti WordPress, l’assistenza professionale garantisce monitoraggio costante e interventi tempestivi.
Autenticazione Robusta e Gestione degli Accessi
L’implementazione di un sistema di autenticazione robusto costituisce un pilastro fondamentale per la sicurezza sito wordpress. Le credenziali deboli rappresentano la principale causa di compromissione dei siti, rendendo essenziale l’adozione di policy rigorose per password e accessi.
La password policy aziendale dovrebbe richiedere combinazioni di almeno 16 caratteri che includano lettere maiuscole, minuscole, numeri e simboli speciali. L’utilizzo di password manager professionali facilita la generazione e la gestione di credenziali complesse per tutti gli account amministrativi, eliminando la tentazione di riutilizzare password semplici o memorabili.
Autenticazione a Due Fattori
L’autenticazione a due fattori (2FA) aggiunge un livello di protezione significativo richiedendo un secondo metodo di verifica oltre alla password. Anche se un attaccante ottiene le credenziali, non potrà accedere senza il codice temporaneo generato dall’applicazione mobile o dal token hardware. L’implementazione della 2FA per tutti gli account amministrativi dovrebbe essere considerata obbligatoria per qualsiasi sito professionale.
I sistemi di limitazione dei tentativi di login bloccano automaticamente gli indirizzi IP che effettuano troppi tentativi di accesso falliti, neutralizzando efficacemente gli attacchi brute force. La configurazione appropriata di questi sistemi bilancia sicurezza e usabilità, evitando di bloccare utenti legittimi che dimenticano occasionalmente le proprie credenziali.
Configurazione Avanzata del Server e dei File
La sicurezza del sito WordPress dipende significativamente dalla configurazione del server hosting e dai permessi dei file di sistema. Implementare configurazioni server ottimizzate garantisce una base solida per tutte le altre misure di protezione.
La protezione del file wp-config.php risulta particolarmente critica poiché contiene informazioni sensibili come le credenziali del database. Spostare questo file al di fuori della directory web root impedisce l’accesso diretto tramite browser, mentre l’impostazione dei permessi corretti (440 o 400) limita ulteriormente le possibilità di lettura non autorizzata.
| File/Directory | Permessi Consigliati | Descrizione |
|---|---|---|
| wp-config.php | 440 o 400 | File configurazione principale |
| .htaccess | 644 | Regole server Apache |
| wp-content | 755 | Directory contenuti |
| wp-includes | 755 | File core WordPress |
| wp-admin | 755 | Area amministrativa |
La modifica dei prefissi delle tabelle database da quelli predefiniti (wp_) a stringhe personalizzate complica gli attacchi SQL injection automatizzati. Sebbene non rappresenti una protezione definitiva contro attacchi sofisticati, questa misura aumenta significativamente la difficoltà per script automatici che assumono la struttura standard del database WordPress.
Certificati SSL e Protocolli Sicuri
L’implementazione di certificati SSL/TLS rappresenta uno standard irrinunciabile nel 2026, non solo per ragioni di sicurezza ma anche per il posizionamento SEO. Il protocollo HTTPS cripta tutte le comunicazioni tra browser e server, proteggendo dati sensibili come credenziali di login, informazioni personali e transazioni e-commerce.
La configurazione forzata del protocollo HTTPS tramite redirect permanenti garantisce che tutti i visitatori utilizzino connessioni criptate, indipendentemente dall’URL iniziale inserito. L’aggiornamento degli URL interni nel database e la configurazione corretta di WordPress per utilizzare HTTPS completano l’implementazione, evitando problemi di contenuti misti che comprometterebbero la sicurezza percepita dai browser moderni.
Backup Strategici e Procedure di Ripristino
Una strategia di backup completa costituisce l’ultima linea di difesa contro disastri informatici, consentendo il ripristino rapido del sito in caso di compromissione, errori umani o guasti hardware. La sicurezza sito wordpress richiede un approccio sistematico al backup che garantisca integrità, accessibilità e rapidità di ripristino.
La regola del backup 3-2-1 rappresenta lo standard professionale: mantenere almeno tre copie dei dati, su due diversi supporti di storage, con una copia conservata offsite. Questa strategia protegge contro molteplici scenari di perdita dati, dai guasti hardware agli attacchi ransomware che criptano i file sul server principale.
Automatizzazione e Frequenza
L’automazione dei backup elimina la dipendenza dall’intervento umano, riducendo drasticamente il rischio di dimenticanze. La frequenza ottimale dipende dalla dinamicità del sito: siti e-commerce con transazioni quotidiane richiedono backup multipli giornalieri, mentre siti informativi statici possono limitarsi a backup settimanali.
La verifica periodica dei backup rappresenta un aspetto spesso trascurato ma cruciale della strategia. Eseguire test di ripristino in ambienti isolati garantisce che i backup siano effettivamente funzionanti e completi, evitando scoperte disastrose nel momento del bisogno effettivo. Documentare le procedure di ripristino permette a qualsiasi membro del team tecnico di intervenire rapidamente in situazioni di emergenza.
Firewall Applicativi e Sistemi di Monitoraggio
I Web Application Firewall (WAF) filtrano il traffico HTTP dannoso prima che raggiunga l’applicazione WordPress, bloccando pattern di attacco noti come SQL injection, cross-site scripting (XSS) e inclusione di file remoti. Le soluzioni WAF possono essere implementate a livello di server, tramite servizi cloud come Cloudflare, oppure attraverso plugin WordPress specializzati.
L’integrazione di sistemi di monitoraggio proattivo permette di identificare comportamenti anomali e potenziali compromissioni prima che causino danni significativi. L’implementazione di strumenti di sicurezza avanzati include il controllo dell’integrità dei file, il rilevamento di modifiche non autorizzate e l’analisi dei log di accesso per identificare pattern sospetti.
Scansioni Malware e Rilevamento Intrusioni
Le scansioni regolari del sito alla ricerca di malware, backdoor e codice malevolo rappresentano componenti essenziali di una strategia di sicurezza completa. Gli strumenti specializzati confrontano i file WordPress con versioni pulite note, identificando modifiche sospette che potrebbero indicare compromissione.
I sistemi di rilevamento intrusioni (IDS) monitorano continuamente l’attività del sito, analizzando tentativi di accesso, richieste HTTP anomale e modifiche ai file critici. Gli alert automatici via email o SMS permettono interventi immediati quando vengono rilevate attività sospette, riducendo la finestra temporale di esposizione a potenziali minacce.
Hardening del Pannello Amministrativo
La protezione dell’area amministrativa WordPress richiede misure specifiche che vanno oltre la sicurezza generale del sito. La modifica dell’URL di login dalla pagina predefinita wp-admin o wp-login.php a un percorso personalizzato riduce drasticamente i tentativi di accesso automatizzati, poiché gli script malevoli cercano tipicamente gli endpoint standard.
L’implementazione di restrizioni IP per l’accesso amministrativo rappresenta una misura efficace per organizzazioni con indirizzi IP statici. Consentire l’accesso al pannello amministrativo esclusivamente da indirizzi autorizzati blocca completamente tentativi di accesso da fonti non fidate, indipendentemente dalla forza delle credenziali.
La disabilitazione dell’editor di file integrato in WordPress previene che un account amministrativo compromesso possa essere utilizzato per modificare direttamente i file di temi e plugin, inserendo codice malevolo. Questa impostazione forza l’utilizzo di metodi di accesso più controllati come FTP o SSH per modifiche legittime ai file del sito.
Gestione delle Sessioni e dei Cookie
La configurazione appropriata delle sessioni utente e dei cookie contribuisce significativamente alla sicurezza sito wordpress. Impostare scadenze ragionevoli per le sessioni amministrative bilancia sicurezza e comodità, richiedendo nuova autenticazione dopo periodi di inattività prolungati senza compromettere eccessivamente l’esperienza utente.
L’utilizzo di cookie sicuri con flag HttpOnly e Secure previene accessi non autorizzati tramite scripting lato client e garantisce la trasmissione esclusivamente su connessioni HTTPS. La rigenerazione degli ID di sessione dopo login riusciti protegge contro attacchi di session fixation, dove un attaccante tenta di forzare l’utilizzo di un ID di sessione conosciuto.
Privacy e Conformità Normativa
La gestione sicura dei dati utente non riguarda solo la protezione tecnica ma anche la conformità con normative come il GDPR. La minimizzazione della raccolta dati rappresenta un principio fondamentale: raccogliere esclusivamente informazioni necessarie riduce simultaneamente rischi di sicurezza e obblighi di compliance.
L’implementazione di sistemi di anonimizzazione per dati analitici e la corretta configurazione dei periodi di retention garantiscono conformità normativa proteggendo contemporaneamente la privacy degli utenti. La documentazione trasparente delle pratiche di gestione dati e l’implementazione di procedure per richieste di accesso, modifica e cancellazione completano il quadro di conformità.
Database Security e Ottimizzazione
La sicurezza del database MySQL o MariaDB sottostante WordPress richiede attenzione particolare poiché contiene tutti i contenuti, configurazioni e dati utente del sito. La creazione di utenti database dedicati con privilegi minimi necessari limita i potenziali danni in caso di compromissione delle credenziali.
La configurazione del database per accettare connessioni esclusivamente da localhost, quando possibile, elimina la possibilità di accessi remoti non autorizzati. Per configurazioni multi-server, l’utilizzo di connessioni criptate e firewall appropriati protegge il traffico database da intercettazioni.
| Misura di Sicurezza | Implementazione | Beneficio |
|---|---|---|
| Prefissi tabelle personalizzati | Modificare wp_ in stringa random | Ostacola SQL injection automatici |
| Privilegi minimi | Limitare permessi utente database | Riduce impatto compromissioni |
| Backup database separati | Automazione con retention policy | Recupero rapido dati critici |
| Crittografia at-rest | Abilitare encryption filesystem | Protegge dati su storage |
La pulizia periodica del database rimuove dati obsoleti come revisioni accumulate, spam nei commenti e opzioni transitorie scadute. Questa manutenzione migliora non solo le prestazioni ma riduce anche la superficie di attacco eliminando contenuti potenzialmente sfruttabili.
Sicurezza dei Temi e Personalizzazioni
I temi WordPress, particolarmente quelli premium o personalizzati, richiedono valutazioni di sicurezza approfondite. La selezione di temi professionali da sviluppatori affidabili con aggiornamenti regolari garantisce che vulnerabilità scoperte vengano corrette tempestivamente.
L’utilizzo di temi child per personalizzazioni preserva la possibilità di aggiornare il tema parent senza perdere modifiche, mantenendo la sicurezza attraverso patch del tema principale. Le personalizzazioni dirette ai file del tema parent creano problemi di manutenzione che spesso portano a temi obsoleti e vulnerabili.
La validazione e la sanitizzazione di tutti gli input utente nelle personalizzazioni del tema rappresentano pratiche fondamentali di sviluppo sicuro. Utilizzare le funzioni WordPress integrate come esc_html(), esc_url() e sanitize_text_field() previene vulnerabilità XSS che potrebbero compromettere la sicurezza dei visitatori.
Protezione dei Form e delle Aree Pubbliche
I form di contatto, registrazione e commenti rappresentano vettori di attacco comuni attraverso spam injection, tentativi di phishing e sfruttamento di vulnerabilità. L’implementazione di sistemi CAPTCHA o sfide honeypot filtra efficacemente bot automatizzati senza compromettere significativamente l’esperienza utente legittima.
La configurazione delle impostazioni di discussione WordPress per moderare commenti da nuovi utenti e bloccare automaticamente commenti con collegamenti eccessivi riduce spam e contenuti potenzialmente malevoli. La disabilitazione completa dei commenti per siti che non li utilizzano elimina un’intera categoria di potenziali vulnerabilità.
L’utilizzo di rate limiting su form pubblici previene abusi e attacchi denial-of-service che tentano di sovraccaricare il server con richieste massive. Limitare il numero di submission per indirizzo IP in finestre temporali definite mantiene la funzionalità per utenti legittimi bloccando comportamenti anomali.
Formazione e Consapevolezza del Team
La componente umana rappresenta spesso l’anello più debole nella catena di sicurezza. La formazione regolare di tutti gli utenti con accesso al pannello amministrativo WordPress su pratiche di sicurezza, riconoscimento di tentativi di phishing e gestione appropriata delle credenziali riduce significativamente i rischi legati all’errore umano.
Stabilire procedure operative standard per attività comuni come installazione plugin, aggiornamenti e gestione utenti garantisce coerenza nelle pratiche di sicurezza. La documentazione chiara di policy di sicurezza e procedure di risposta agli incidenti permette reazioni coordinate ed efficaci in situazioni di emergenza.
Per chi desidera approfondire competenze tecniche specifiche, la formazione professionale su WordPress offre comprensione approfondita delle architetture di sicurezza e best practices implementative, trasformando utilizzatori base in amministratori consapevoli delle implicazioni di sicurezza.
Monitoraggio della Reputazione e SEO Security
Gli attacchi informatici possono compromettere non solo i dati ma anche la reputazione online e il posizionamento nei motori di ricerca. I siti compromessi vengono spesso utilizzati per distribuire spam, phishing o malware, portando a blacklist da parte di Google e altri servizi di sicurezza.
Il monitoraggio attraverso Google Search Console permette di identificare rapidamente segnalazioni di malware o contenuti compromessi, consentendo azioni correttive prima che il danno reputazionale diventi significativo. La configurazione di alert automatici per anomalie nel traffico o nei pattern di indicizzazione fornisce indicatori precoci di potenziali compromissioni.
La protezione della struttura del sito web e dell’architettura informativa da manipolazioni malevole preserva l’integrità SEO. Attacchi che iniettano link nascosti, redirect malevoli o pagine spam possono danneggiare anni di lavoro di ottimizzazione, rendendo la sicurezza un aspetto inseparabile dalle strategie di posizionamento organico.
Gestione delle Vulnerabilità e Patch Management
L’approccio proattivo alla gestione delle vulnerabilità richiede monitoraggio costante delle disclosure di sicurezza relative a WordPress core, plugin e temi utilizzati. La sottoscrizione a mailing list di sicurezza e il monitoraggio di database pubblici di vulnerabilità permettono di identificare e correggere problemi prima dello sfruttamento attivo.
La creazione di ambienti di staging isolati permette di testare aggiornamenti e patch prima dell’implementazione in produzione, identificando potenziali problemi di compatibilità senza rischiare interruzioni del sito live. Questa pratica rappresenta uno standard professionale per qualsiasi operazione che gestisce siti critici per il business.
L’implementazione di procedure documentate per l’applicazione di patch di emergenza garantisce risposte rapide quando vengono scoperte vulnerabilità critiche. La capacità di implementare fix di sicurezza in finestre temporali ristrette può fare la differenza tra una minaccia neutralizzata e una compromissione effettiva con conseguenze significative.
La sicurezza sito wordpress richiede un approccio stratificato che combina tecnologia, processi e competenze umane per creare una difesa efficace contro minacce in continua evoluzione. L’implementazione sistematica delle misure descritte trasforma WordPress in una piattaforma robusta e affidabile per qualsiasi tipo di presenza online professionale. Se la vostra organizzazione necessita di supporto nella realizzazione di siti WordPress sicuri e performanti o di assistenza continuativa per mantenere elevati standard di protezione, Hetaweb combina competenze tecniche approfondite con esperienza consolidata nella gestione di progetti per pubbliche amministrazioni, professionisti e attività commerciali, offrendo soluzioni personalizzate che bilanciano sicurezza, usabilità e obiettivi di business.
Hai bisogno di supporto professionale? Scopri il nostro servizio di manutenzione WordPress a Lucca.
Hai bisogno di una strategia digitale?
Contattaci per una consulenza gratuita. Ti aiutiamo a far crescere il tuo business con pubblicità, SEO, e siti web professionali.
Domande frequenti sulle Campagne ADV
Quanto budget serve per iniziare con le campagne ADV?
Non esiste un budget unico valido per tutti. È consigliabile partire con un investimento che permetta di raccogliere dati reali e ottimizzare le campagne in modo progressivo.
In quanto tempo si vedono i primi risultati?
Le prime metriche utili emergono entro 2–3 settimane, mentre i risultati stabili arrivano dopo la fase di test e ottimizzazione.
Le campagne ADV funzionano anche per attività locali?
Sì, con un corretto targeting geografico e messaggi personalizzati è possibile ottenere contatti qualificati anche per attività locali.
È meglio investire su Google Ads o Meta Ads?
Dipende dal pubblico e dagli obiettivi: Google intercetta domanda consapevole, Meta crea domanda. Spesso la combinazione dei due è la soluzione più efficace.
Posso migliorare campagne già attive?
Assolutamente sì. Analizziamo le campagne esistenti per individuare sprechi di budget e opportunità di ottimizzazione.
Hai altre domande o vuoi una valutazione personalizzata?
Prenota una consulenza gratuita