Vulnerabilità di WordPress? Ecco cosa fare
La sicurezza dei siti WordPress rappresenta una priorità assoluta per professionisti, aziende e pubbliche amministrazioni che gestiscono la propria presenza online. Le vulnerabilità WordPress costituiscono il principale vettore di attacco sfruttato dai malintenzionati per compromettere siti web, rubare dati sensibili o danneggiare la reputazione di organizzazioni e brand. Comprendere la natura di queste vulnerabilità, le loro origini e le strategie di mitigazione è fondamentale per chiunque amministri un sito basato su questo CMS, che alimenta oltre il 43% di tutti i siti web globali nel 2026.
Questo articolo è pensato per te se…
Tipologie Principali di Vulnerabilità WordPress
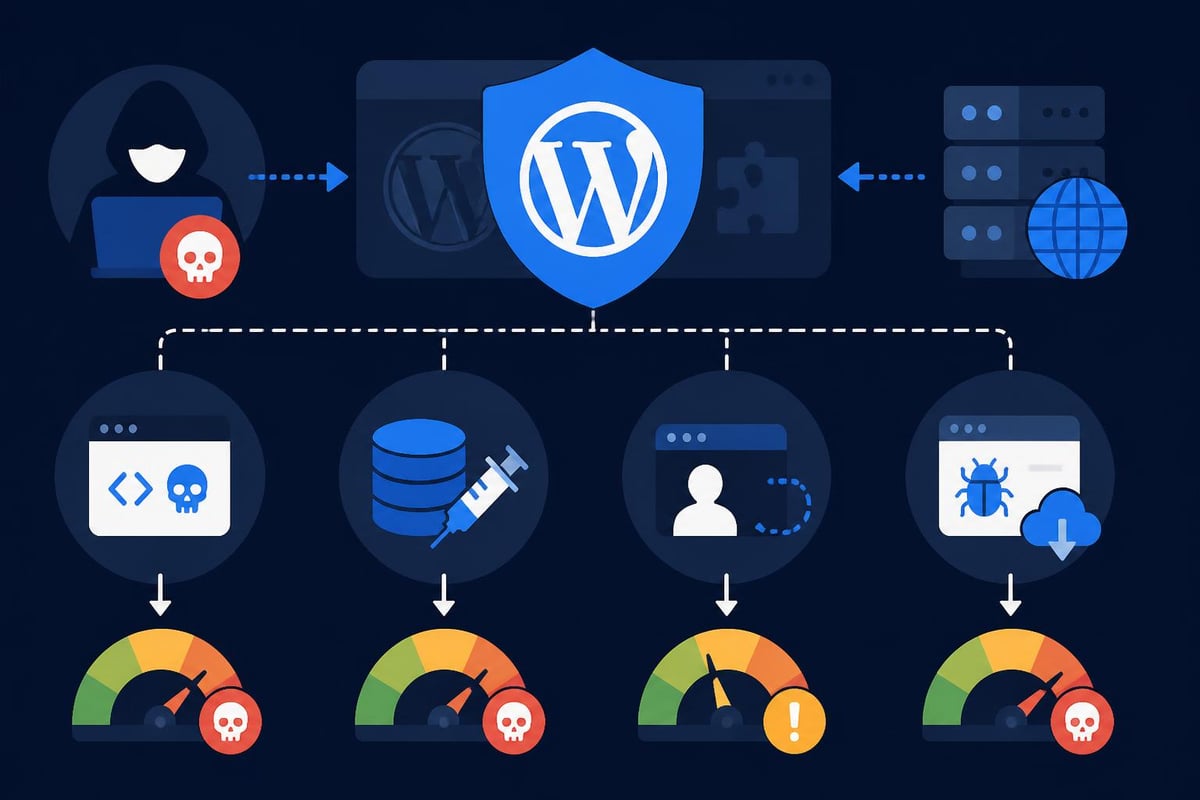
Le vulnerabilità WordPress si manifestano attraverso diverse categorie, ciascuna con caratteristiche specifiche e livelli di pericolosità differenti. Cross-Site Scripting (XSS) rappresenta una delle minacce più diffuse, permettendo agli attaccanti di iniettare script malevoli nelle pagine web visualizzate dagli utenti. Questa tipologia di vulnerabilità può compromettere sessioni utente, rubare credenziali o reindirizzare i visitatori verso siti fraudolenti.
SQL Injection costituisce un’altra categoria critica di vulnerabilità WordPress, attraverso cui gli attaccanti manipolano query al database per accedere, modificare o eliminare informazioni sensibili. Questo tipo di attacco sfrutta input non validati correttamente, permettendo l’esecuzione di comandi SQL arbitrari sul database del sito.
Cross-Site Request Forgery (CSRF) inganna gli utenti autenticati inducendoli a eseguire azioni non autorizzate. Gli attaccanti sfruttano la fiducia che un’applicazione web ripone nel browser dell’utente, forzando richieste dannose senza il consenso della vittima. Le conseguenze possono includere modifiche non autorizzate alle impostazioni del sito, eliminazione di contenuti o creazione di account amministrativi nascosti.
Vulnerabilità nel Core di WordPress
Il core di WordPress viene costantemente monitorato e aggiornato dal team di sviluppo ufficiale, rendendo le vulnerabilità nel codice principale relativamente rare ma potenzialmente devastanti quando scoperte. La pagina ufficiale sulla sicurezza di WordPress descrive dettagliatamente il processo di gestione delle vulnerabilità e le pratiche adottate per garantire la sicurezza del CMS.
Le vulnerabilità nel core WordPress vengono generalmente risolte attraverso rilasci di sicurezza urgenti, distribuiti automaticamente su milioni di installazioni. Tuttavia, molti siti rimangono vulnerabili a causa di aggiornamenti automatici disabilitati o personalizzazioni che impediscono l’applicazione tempestiva delle patch di sicurezza. La manutenzione regolare rappresenta quindi un elemento imprescindibile, come evidenziato nei pacchetti di assistenza offerti da agenzie specializzate.
Plugin e Temi: Principale Fonte di Vulnerabilità
I plugin e i temi costituiscono l’ecosistema più vasto e vulnerabile di WordPress, rappresentando oltre il 95% delle vulnerabilità WordPress scoperte annualmente. Questa statistica riflette la natura decentralizzata dello sviluppo di estensioni, dove migliaia di sviluppatori creano componenti con livelli di competenza e attenzione alla sicurezza estremamente variabili.
Vulnerabilità nei plugin emergono frequentemente a causa di pratiche di codifica insicure, mancanza di validazione degli input, gestione inappropriata delle autorizzazioni utente e dipendenze da librerie obsolete. Il database di Wordfence documenta continuamente nuove vulnerabilità scoperte in plugin popolari, evidenziando come anche estensioni con milioni di installazioni possano presentare falle critiche.
La correlazione tra popolarità dei plugin e vulnerabilità è stata analizzata approfonditamente in studi accademici che dimostrano come plugin ampiamente utilizzati attirino maggiore attenzione da parte dei ricercatori di sicurezza, portando alla scoperta di un numero superiore di vulnerabilità. Questo non significa necessariamente che i plugin popolari siano meno sicuri, ma piuttosto che ricevono un controllo più rigoroso.
Gestione delle Vulnerabilità nei Temi WordPress
I temi WordPress presentano vulnerabilità specifiche legate principalmente all’output non sanitizzato di contenuti utente, inclusione non sicura di file e utilizzo improprio di funzioni WordPress. Temi nulled o piratati rappresentano una minaccia particolarmente insidiosa, spesso contenendo backdoor intenzionali, malware o codice offuscato progettato per compromettere i siti che li utilizzano.
La selezione di temi da fonti affidabili, preferibilmente dal repository ufficiale WordPress o da marketplace reputati, costituisce la prima linea di difesa. Temi commerciali premium generalmente ricevono aggiornamenti di sicurezza più frequenti e supporto professionale, riducendo significativamente l’esposizione alle vulnerabilità WordPress.
Monitoraggio e Rilevamento delle Vulnerabilità
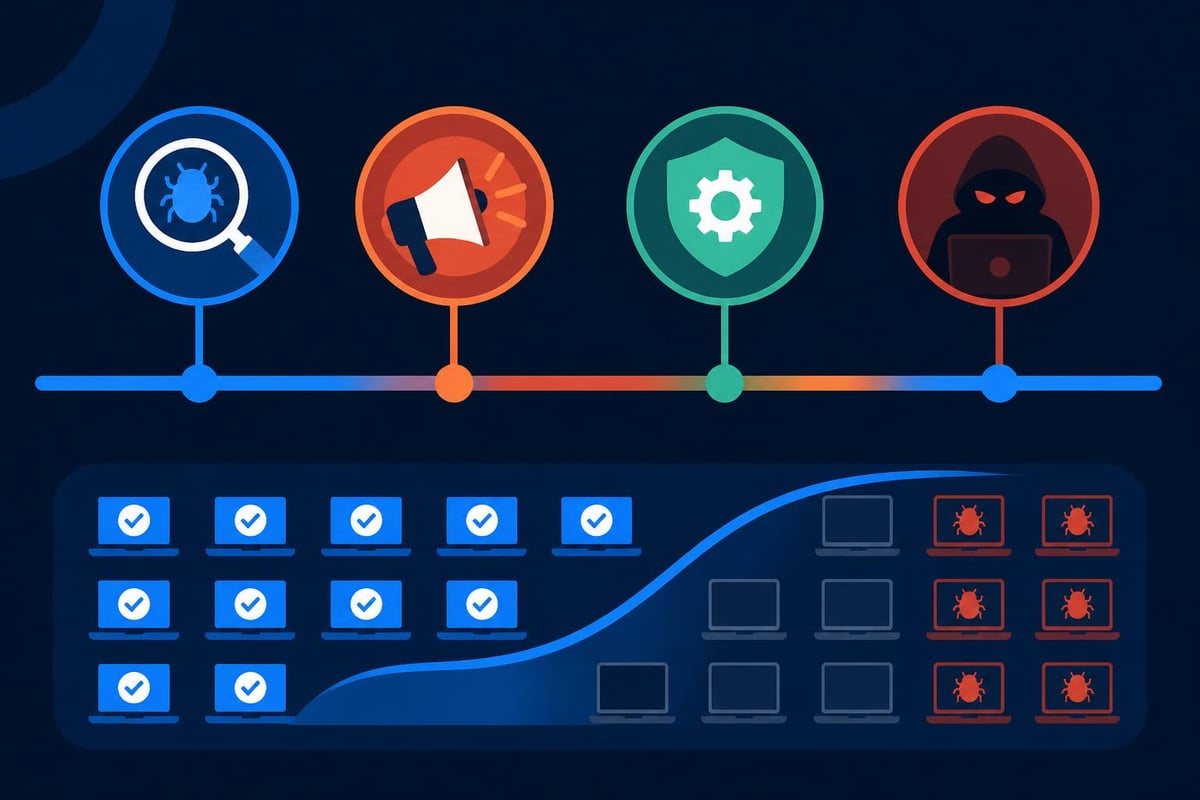
Il monitoraggio proattivo delle vulnerabilità WordPress richiede l’implementazione di strumenti e processi sistematici. Database di vulnerabilità come WPVul offrono risorse centralizzate per verificare se plugin, temi o versioni core installati presentano vulnerabilità note. L’integrazione di questi database nei workflow di manutenzione permette identificazione tempestiva dei rischi.
Scanner automatizzati eseguono regolarmente audit di sicurezza, identificando configurazioni deboli, file compromessi, malware e componenti obsoleti. Tuttavia, come dimostrato dalla ricerca su SCANTRAP, i siti WordPress possono implementare tecniche di cyber deception per proteggere i CMS dagli scanner malevoli, creando un equilibrio tra trasparenza per gli amministratori legittimi e offuscamento per gli attaccanti.
La rilevazione delle vulnerabilità di content injection, una minaccia particolarmente insidiosa, beneficia di approcci specializzati come SAISAN, che propone modelli specifici per identificare questo tipo di vulnerabilità WordPress. Content injection può compromettere l’integrità del sito, danneggiare il posizionamento sui motori di ricerca e veicolare malware ai visitatori.
Strumenti di Sicurezza Essenziali
L’implementazione di plugin di sicurezza dedicati rappresenta una strategia fondamentale per proteggere i siti WordPress. Questi strumenti offrono funzionalità come firewall applicativo, scansione malware, monitoraggio integrità file, protezione contro attacchi brute force e blocco di indirizzi IP sospetti. La configurazione appropriata di questi plugin WordPress richiede competenze tecniche specifiche per bilanciare sicurezza e usabilità.
Web Application Firewall (WAF) filtrano il traffico HTTP dannoso prima che raggiunga l’applicazione WordPress, bloccando pattern di attacco noti e comportamenti sospetti. WAF cloud-based offrono protezione distribuita, riducendo il carico sui server e migliorando le prestazioni complessive del sito.
Strategie di Prevenzione delle Vulnerabilità
La prevenzione delle vulnerabilità WordPress inizia con pratiche di sviluppo sicure e continua attraverso processi di manutenzione rigorosi. Aggiornamenti regolari di core, plugin e temi costituiscono la difesa primaria, chiudendo falle di sicurezza appena vengono scoperte e patchate dagli sviluppatori. L’automazione degli aggiornamenti minori, quando possibile, garantisce protezione tempestiva senza richiedere intervento manuale.
Principio del minimo privilegio deve guidare la gestione degli accessi utente, assegnando ruoli e permessi strettamente necessari per le funzioni richieste. Account amministratore dovrebbero essere limitati, utilizzando ruoli personalizzati per delegare compiti specifici senza concedere controllo completo del sito. Come evidenziato in guide specifiche, molte vulnerabilità WordPress vengono sfruttate attraverso account compromessi con privilegi eccessivi.
Autenticazione a due fattori (2FA) aggiunge un livello di sicurezza critico, richiedendo verifica attraverso dispositivo mobile o token oltre alla password. Questa misura protegge efficacemente contro attacchi brute force e furto di credenziali, due vettori comuni per l’accesso non autorizzato ai siti WordPress.
Hardening della Configurazione WordPress
L’hardening di WordPress comprende modifiche alla configurazione predefinita per ridurre la superficie di attacco. Disabilitazione dell’editor di file integrato impedisce modifiche dirette a plugin e temi attraverso l’interfaccia amministrativa, limitando i danni potenziali in caso di compromissione dell’account. Modifica delle chiavi di sicurezza e salt nel file wp-config.php invalida sessioni esistenti e rafforza la protezione dei cookie.
Protezione del file wp-config.php attraverso permessi restrittivi e spostamento in directory superiori alla root web previene accesso non autorizzato alle credenziali database e configurazioni sensibili. Disabilitazione dell’XML-RPC quando non necessario elimina un vettore di attacco frequentemente sfruttato per brute force distribuiti e amplificazione DDoS.
| Misura di Sicurezza | Difficoltà Implementazione | Impatto Protezione | Priorità |
|---|---|---|---|
| Aggiornamenti Regolari | Bassa | Alto | Critica |
| Backup Automatici | Media | Alto | Critica |
| Firewall Applicativo | Media | Alto | Alta |
| Autenticazione 2FA | Bassa | Alto | Alta |
| Hardening Configurazione | Alta | Medio | Media |
| Monitoraggio Continuo | Media | Medio | Media |
Gestione delle Vulnerabilità Critiche
Quando vengono scoperte vulnerabilità WordPress critiche, la risposta rapida diventa imperativa. Processo di patching di emergenza richiede valutazione immediata dell’impatto, applicazione tempestiva degli aggiornamenti e verifica dell’integrità del sito post-aggiornamento. Casi documentati come la vulnerabilità critica in Ultimate Member dimostrano come plugin ampiamente utilizzati possano esporre milioni di siti a rischi significativi.
Piano di risposta agli incidenti dovrebbe essere preparato preventivamente, definendo ruoli, procedure di comunicazione, processi di ripristino e modalità di documentazione. Backup recenti e testati rappresentano l’ultima linea di difesa, permettendo ripristino completo del sito a stato pre-compromissione quando tutte le altre misure falliscono.
Collaborazione con Sviluppatori Esterni
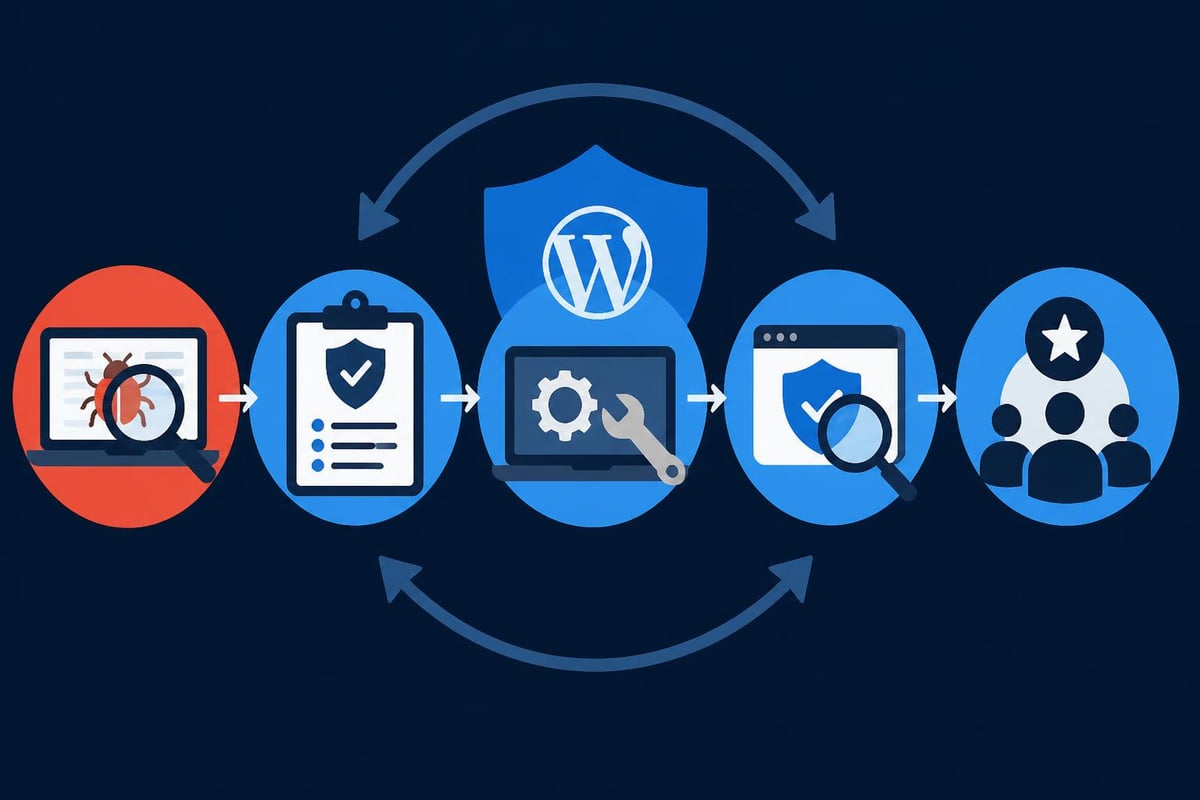
Molte organizzazioni richiedono supporto specializzato per gestire aspetti complessi della sicurezza WordPress. Piattaforme come FreelanceDEV connettono aziende con sviluppatori freelance esperti in sicurezza WordPress, audit di vulnerabilità e implementazione di misure protettive avanzate. La selezione di professionisti qualificati garantisce interventi competenti su personalizzazioni, plugin proprietari e configurazioni complesse.
Code review professionale di temi e plugin personalizzati identifica vulnerabilità prima della messa in produzione, prevenendo introduzione di falle di sicurezza nel codice custom. Questa pratica risulta particolarmente critica per siti di pubbliche amministrazioni, e-commerce e organizzazioni che gestiscono dati sensibili, come dimostrato nei progetti per enti pubblici che richiedono standard di sicurezza elevati.
Vulnerabilità Specifiche dell’Ecosistema E-commerce
I siti WordPress utilizzati per e-commerce presentano vulnerabilità specifiche legate alla gestione di transazioni, dati di pagamento e informazioni personali dei clienti. WooCommerce e plugin correlati espandono significativamente la superficie di attacco, introducendo gateway di pagamento, gestione inventario e funzionalità utente complesse che possono contenere vulnerabilità.
Conformità PCI DSS richiede misure di sicurezza rigorose per siti che elaborano carte di credito, includendo crittografia dati, logging accessi, segmentazione rete e testing regolare delle vulnerabilità WordPress e dell’infrastruttura. Violazioni di questi standard espongono a sanzioni finanziarie significative oltre ai danni reputazionali.
Session hijacking e payment skimming rappresentano minacce specifiche per e-commerce WordPress, dove attaccanti intercettano sessioni utente o iniettano codice malevolo nelle pagine di checkout per rubare informazioni di pagamento. Implementazione di HTTPS obbligatorio, Content Security Policy rigide e isolamento del processo di pagamento costituiscono contromisure essenziali.
Protezione dei Dati Personali e GDPR
Le vulnerabilità WordPress che espongono dati personali comportano conseguenze legali severe sotto il GDPR e normative privacy equivalenti. Crittografia database protegge informazioni sensibili anche in caso di accesso non autorizzato al server, mentre pseudonimizzazione e minimizzazione dati riducono l’impatto potenziale delle violazioni.
Procedure di breach notification devono essere preparate per segnalare violazioni alle autorità competenti entro 72 ore dalla scoperta, come richiesto dal GDPR. Documentazione dettagliata delle misure di sicurezza implementate, audit regolari e formazione del personale dimostrano accountability e possono mitigare sanzioni in caso di incidenti.
Sicurezza dell’Infrastruttura Hosting
Le vulnerabilità WordPress non si limitano all’applicazione, estendendosi all’infrastruttura hosting sottostante. Server web obsoleti, configurazioni PHP insicure, database esposti e mancanza di isolamento tra account costituiscono vettori di attacco significativi. La scelta di hosting provider che implementano best practice di sicurezza risulta fondamentale quanto la protezione dell’applicazione stessa.
Separazione degli ambienti tra sviluppo, staging e produzione previene che vulnerabilità introdotte durante test o sviluppo compromettano il sito pubblico. Ambienti staging isolati permettono testing sicuro di aggiornamenti, plugin e personalizzazioni prima del deployment in produzione, riducendo rischi di downtime o introduzione accidentale di vulnerabilità.
Firewall a livello server e network forniscono difesa perimetrale, bloccando traffico malevolo prima che raggiunga l’applicazione WordPress. Protezione DDoS, rate limiting e geoblocking completano la strategia di difesa in profondità, riducendo esposizione ad attacchi automatizzati e bot malevoli.
| Componente Infrastruttura | Vulnerabilità Comuni | Mitigazione Primaria |
|---|---|---|
| Web Server (Apache/Nginx) | Versioni obsolete, configurazioni default | Aggiornamenti, hardening configurazione |
| PHP | Funzioni pericolose abilitate, versioni EOL | Disabilitazione funzioni, upgrade versione |
| Database (MySQL/MariaDB) | Accesso remoto esposto, credenziali deboli | Binding localhost, password forti |
| Sistema Operativo | Patch mancanti, servizi non necessari | Aggiornamenti automatici, minimizzazione servizi |
Formazione e Consapevolezza sulla Sicurezza
La componente umana rappresenta spesso l’anello debole nella catena di sicurezza WordPress. Formazione continua di amministratori, editori e sviluppatori sulle minacce emergenti, vulnerabilità WordPress comuni e best practice di sicurezza riduce significativamente rischi legati a errori umani. Corsi specializzati forniscono competenze pratiche per gestire sicurezza WordPress in modo professionale.
Politiche di password robuste che richiedono complessità minima, rotazione periodica e unicità per servizio prevengono compromissione attraverso credential stuffing e attacchi dizionario. Gestori di password aziendali facilitano compliance con queste politiche senza sacrificare usabilità.
Sensibilizzazione al phishing protegge contro ingegneria sociale, tecnica utilizzata per ottenere credenziali amministrative o indurre installazione di plugin malevoli. Simulazioni periodiche di attacchi phishing educano utenti a riconoscere tentativi fraudolenti e reagire appropriatamente.
Testing e Audit di Sicurezza Regolari
Penetration testing professionale simula attacchi reali per identificare vulnerabilità WordPress sfruttabili prima che malintenzionati le scoprano. Test periodici, idealmente trimestrali o dopo modifiche significative, garantiscono che nuove funzionalità o configurazioni non introducano falle di sicurezza. Analisi dettagliate come quelle descritte nelle valutazioni delle vulnerabilità comuni forniscono benchmark per confrontare lo stato di sicurezza del proprio sito.
Audit del codice sorgente esaminano personalizzazioni, plugin proprietari e temi custom per identificare vulnerabilità WordPress prima del deployment. Strumenti di analisi statica automatizzata integrati nei pipeline CI/CD individuano pattern insicuri, mentre code review manuale da sviluppatori esperti cattura problemi logici complessi che sfuggono agli scanner automatici.
Vulnerability scanning automatizzato eseguito settimanalmente o quotidianamente mantiene visibilità continua su vulnerabilità emergenti. Integrazione con sistemi di ticketing garantisce che vulnerabilità identificate vengano tracciate, assegnate e risolte tempestivamente secondo priorità basate su gravità e esposizione.
Certificazioni e Standard di Sicurezza
Conformità a standard riconosciuti come ISO 27001, SOC 2 o framework specifici del settore dimostra impegno verso sicurezza e può essere requisito contrattuale per progetti enterprise o governativi. Implementazione di questi framework struttura processi di gestione delle vulnerabilità WordPress, incident response e continuità operativa.
Bug bounty program incentivano ricercatori di sicurezza a segnalare responsabilmente vulnerabilità scoperte in cambio di ricompense, creando partnership collaborative tra organizzazioni e comunità di sicurezza. Questa strategia risulta particolarmente efficace per siti ad alto traffico o con funzionalità complesse che beneficiano da testing distribuito.
La gestione efficace delle vulnerabilità WordPress richiede approccio multilivello che combina aggiornamenti tempestivi, configurazione sicura, monitoraggio continuo e formazione del personale. Nessuna singola misura garantisce protezione completa, ma l’implementazione coordinata di strategie difensive riduce drasticamente l’esposizione ai rischi. Per professionisti e aziende che cercano supporto specializzato nella sicurezza WordPress, dalla realizzazione di siti web sicuri alla manutenzione continua, Hetaweb offre competenze certificate e esperienza consolidata nella protezione di progetti per pubbliche amministrazioni, e-commerce e professionisti.
Hai bisogno di supporto professionale? Scopri il nostro servizio di assistenza WordPress a Lucca.
Hai bisogno di una strategia digitale?
Contattaci per una consulenza gratuita. Ti aiutiamo a far crescere il tuo business con pubblicità, SEO, e siti web professionali.
Domande frequenti sulle Campagne ADV
Quanto budget serve per iniziare con le campagne ADV?
Non esiste un budget unico valido per tutti. È consigliabile partire con un investimento che permetta di raccogliere dati reali e ottimizzare le campagne in modo progressivo.
In quanto tempo si vedono i primi risultati?
Le prime metriche utili emergono entro 2–3 settimane, mentre i risultati stabili arrivano dopo la fase di test e ottimizzazione.
Le campagne ADV funzionano anche per attività locali?
Sì, con un corretto targeting geografico e messaggi personalizzati è possibile ottenere contatti qualificati anche per attività locali.
È meglio investire su Google Ads o Meta Ads?
Dipende dal pubblico e dagli obiettivi: Google intercetta domanda consapevole, Meta crea domanda. Spesso la combinazione dei due è la soluzione più efficace.
Posso migliorare campagne già attive?
Assolutamente sì. Analizziamo le campagne esistenti per individuare sprechi di budget e opportunità di ottimizzazione.
Hai altre domande o vuoi una valutazione personalizzata?
Prenota una consulenza gratuita