Wordfence: un tool per proteggere WordPress
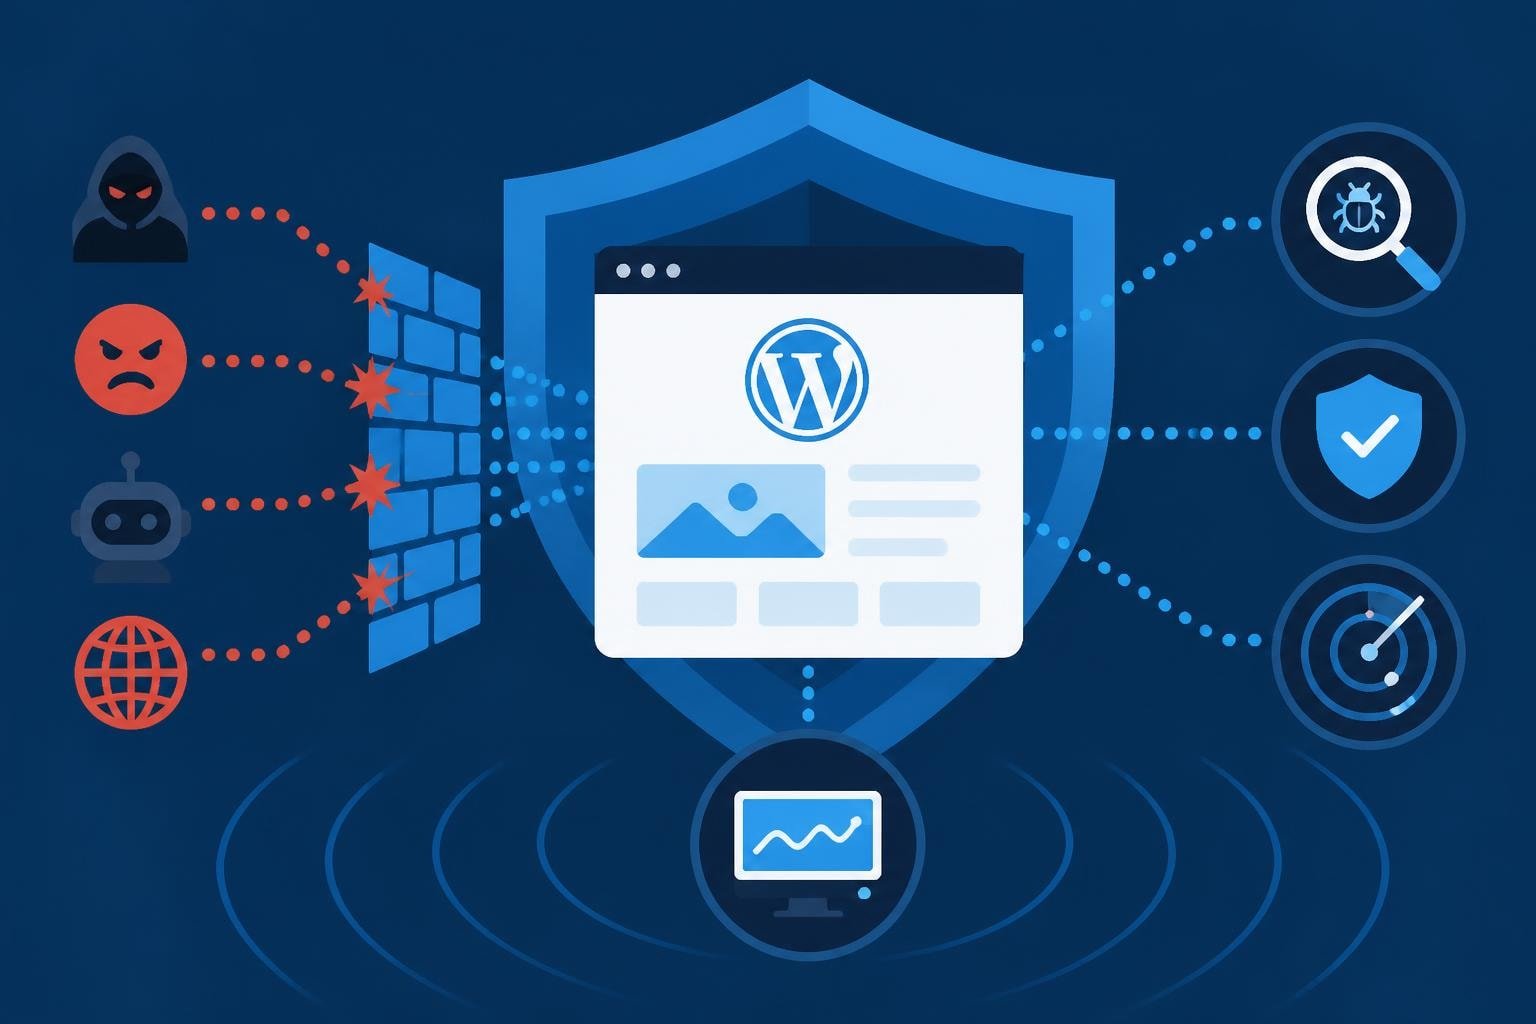
La sicurezza dei siti web rappresenta una priorità assoluta per qualsiasi attività online nel 2026. Con oltre il 43% di tutti i siti web costruiti su WordPress, questa piattaforma è diventata un bersaglio privilegiato per attacchi informatici, tentativi di hacking e minacce di varia natura. Wordfence si è affermato come uno degli strumenti più affidabili e completi per proteggere installazioni WordPress, offrendo un sistema integrato di firewall, scansione malware e monitoraggio in tempo reale. La sua popolarità è testimoniata da oltre quattro milioni di installazioni attive, rendendolo la soluzione di sicurezza più diffusa nell’ecosistema WordPress.
Questo articolo è pensato per te se…
L’architettura di sicurezza di Wordfence
Wordfence implementa un approccio stratificato alla sicurezza, combinando diversi livelli di protezione per creare una barriera completa contro le minacce. Il nucleo del sistema si basa su tre componenti principali che lavorano in sinergia per garantire la massima protezione possibile.
Firewall applicativo a livello endpoint
Il firewall di Wordfence rappresenta la prima linea di difesa, operando direttamente all’interno dell’installazione WordPress prima che qualsiasi richiesta venga elaborata dal sistema. A differenza dei firewall basati su cloud, questa architettura endpoint consente un’integrazione profonda con WordPress, permettendo al sistema di comprendere il contesto di ogni richiesta e prendere decisioni informate sulla sua legittimità. Il firewall esamina ogni richiesta HTTP in arrivo, analizzando pattern sospetti, tentativi di SQL injection, cross-site scripting e altre tecniche di attacco comuni.
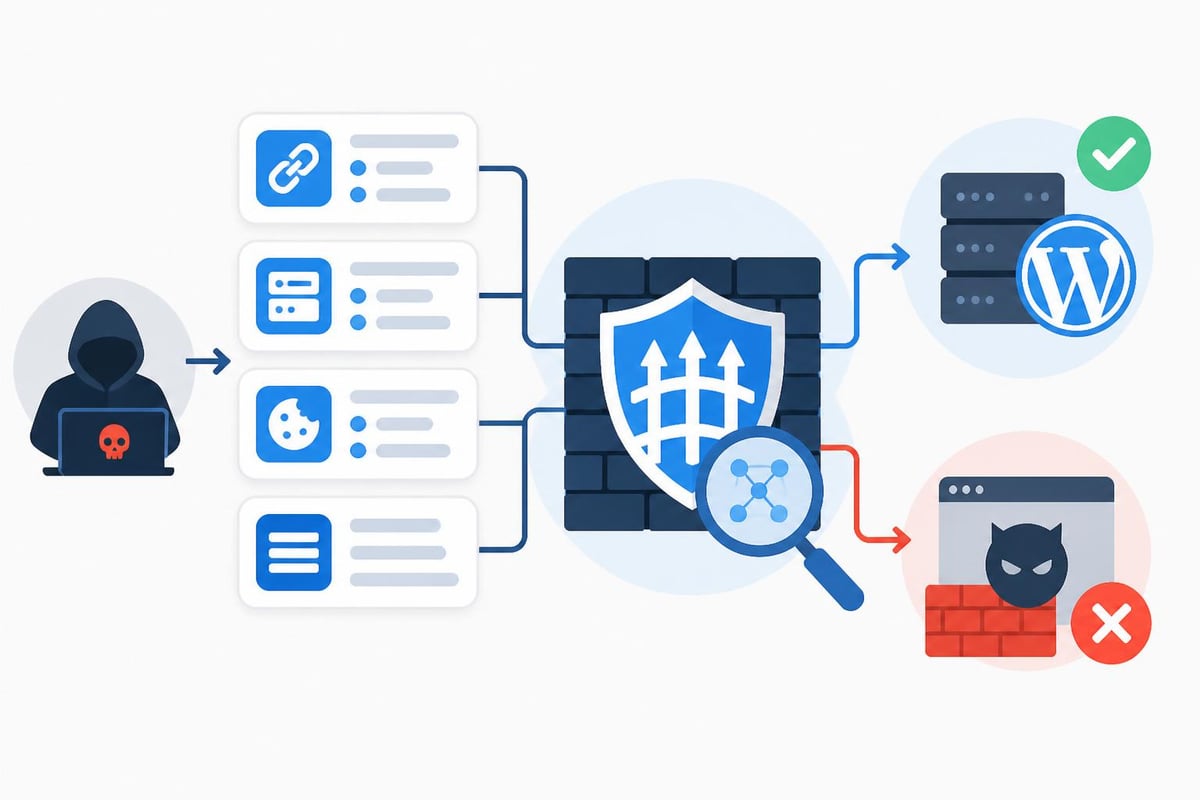
La funzionalità di blocco di Wordfence offre granularità estremamente dettagliata, permettendo di bloccare singoli indirizzi IP, intere reti, paesi specifici o pattern personalizzati basati su user agent e altri parametri. Questa flessibilità consente agli amministratori di siti web di implementare politiche di sicurezza su misura, adattandole alle specifiche esigenze del progetto. Per un’agenzia come Hetaweb, che gestisce siti web per pubbliche amministrazioni e attività commerciali, questa capacità di personalizzazione risulta fondamentale per soddisfare requisiti di sicurezza eterogenei.
Sistema di scansione e rilevamento minacce
Il modulo di scansione di Wordfence rappresenta il secondo pilastro della protezione, eseguendo analisi approfondite dell’intero filesystem WordPress per identificare file modificati, backdoor, malware e altre anomalie. Lo strumento di scansione confronta i file core di WordPress, i temi e i plugin con le versioni originali presenti nel repository ufficiale, segnalando qualsiasi discrepanza che potrebbe indicare una compromissione.
Il processo di scansione non si limita alla semplice verifica dei checksum dei file. Wordfence impiega algoritmi di riconoscimento pattern avanzati per identificare codice dannoso anche all’interno di file legittimi che potrebbero essere stati modificati da attaccanti. Questa capacità di rilevamento euristico permette di individuare minacce zero-day e varianti di malware non ancora catalogate nelle signature database tradizionali. La scansione esamina anche il database WordPress alla ricerca di backdoor, URL dannosi, redirect non autorizzati e altre manipolazioni che potrebbero compromettere la sicurezza o l’integrità del sito.
La frequenza di scansione può essere configurata secondo le esigenze specifiche, con la possibilità di programmare verifiche automatiche giornaliere, settimanali o personalizzate. Per siti ad alto traffico o particolarmente sensibili, come quelli gestiti da Hetaweb per istituzioni, l’esecuzione di scansioni frequenti rappresenta una best practice essenziale.
Monitoraggio del traffico e intelligence sulle minacce
Una delle caratteristiche distintive di Wordfence è il suo sistema di monitoraggio in tempo reale del traffico, che registra e analizza ogni tentativo di accesso, richiesta di pagina e interazione con il sito. Questa visibilità granulare permette agli amministratori di identificare pattern sospetti, attacchi distribuiti e tentativi di brute force prima che possano causare danni significativi.
Il sistema di threat intelligence di Wordfence si basa su una rete globale di sensori che raccolgono dati da milioni di installazioni WordPress in tutto il mondo. Questa intelligence collettiva alimenta costantemente il firewall e lo scanner con le ultime signature di attacco, permettendo a Wordfence di adattarsi rapidamente alle nuove minacce emergenti. Gli utenti della versione premium beneficiano dell’accesso immediato a questi aggiornamenti, mentre la versione gratuita riceve le stesse protezioni con un ritardo di trenta giorni.
Protezione contro attacchi brute force
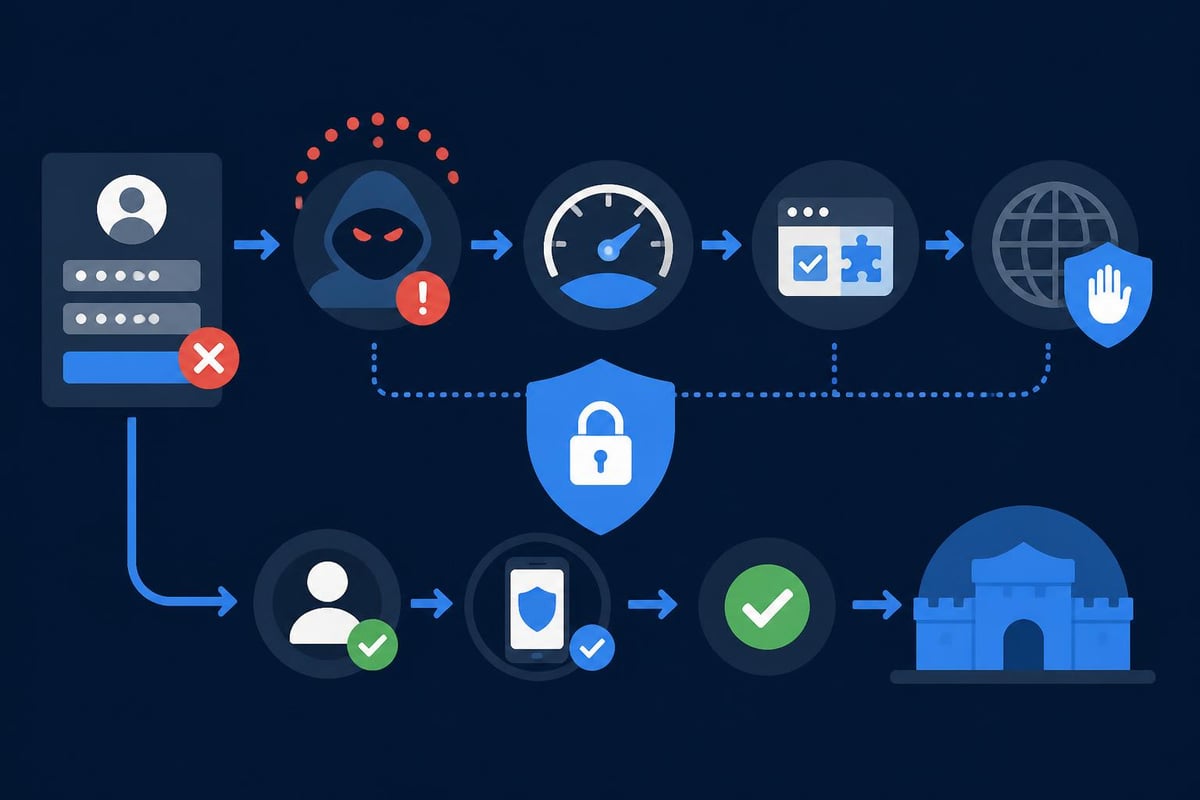
Gli attacchi brute force rappresentano una delle minacce più comuni per i siti WordPress, con bot automatizzati che tentano migliaia di combinazioni di username e password nel tentativo di ottenere accesso non autorizzato. Wordfence implementa meccanismi sofisticati di rate limiting e captcha per mitigare questi attacchi, rendendo economicamente non sostenibile per gli attaccanti proseguire i tentativi.
Il sistema può essere configurato per bloccare automaticamente gli indirizzi IP che superano un numero definito di tentativi di login falliti, con soglie personalizzabili in base alla sensibilità del sito. Inoltre, Wordfence supporta l’autenticazione a due fattori, aggiungendo un ulteriore strato di sicurezza per gli account amministrativi. Questa funzionalità risulta particolarmente preziosa quando si gestiscono progetti e-commerce che richiedono livelli di sicurezza elevati per proteggere dati sensibili dei clienti.
Configurazione ottimale per diversi scenari
La versatilità di Wordfence permette di adattare la configurazione a tipologie di sito molto diverse, da blog personali a portali istituzionali complessi. Comprendere le opzioni disponibili e come combinarle efficacemente rappresenta la chiave per massimizzare la protezione senza compromettere le prestazioni.
Impostazioni per siti aziendali e istituzionali
Per siti web di aziende, professionisti e istituzioni pubbliche, la priorità assoluta è garantire disponibilità continua e protezione contro defacement o compromissioni che potrebbero danneggiare la reputazione. In questi scenari, è consigliabile configurare Wordfence con un approccio conservativo ma robusto, privilegiando la sicurezza rispetto alla performance quando necessario.
Le scansioni dovrebbero essere programmate quotidianamente durante le ore di minor traffico, con notifiche email immediate in caso di rilevamento di anomalie. Il firewall andrebbe configurato in modalità “Learning” inizialmente, per permettere al sistema di comprendere i pattern di traffico legittimi, prima di passare alla modalità di protezione completa. Questa fase di apprendimento minimizza i falsi positivi che potrebbero bloccare utenti legittimi o funzionalità del sito.
Per progetti come quelli realizzati da Hetaweb per enti pubblici, è fondamentale documentare tutte le personalizzazioni e mantenere log dettagliati delle attività di sicurezza. La configurazione centralizzata tramite Wordfence Central permette di gestire efficacemente la sicurezza su più siti contemporaneamente, riducendo il carico amministrativo.
Ottimizzazione per e-commerce WordPress
I siti e-commerce presentano sfide di sicurezza uniche, dovendo bilanciare protezione rigorosa con esperienza utente fluida e prestazioni elevate. Wordfence può essere configurato per concentrarsi particolarmente sulla protezione delle aree sensibili come checkout, login account clienti e pannelli amministrativi, pur mantenendo verifiche meno invasive sulle pagine di browsing prodotti.
È consigliabile implementare whitelist per gateway di pagamento e servizi esterni utilizzati dal negozio, evitando che il firewall interferisca con transazioni legittime. La scansione dei file caricati dagli utenti, come immagini profilo o documenti, dovrebbe essere particolarmente rigorosa per prevenire l’upload di file dannosi mascherati da contenuto legittimo. Wordfence offre controlli specifici per validare i tipi di file e scansionare il contenuto caricato prima che venga reso disponibile sul sito.
Wordfence adotta un modello freemium che offre protezione sostanziale anche nella versione gratuita, rendendolo accessibile a progetti con budget limitati. Tuttavia, la versione premium di Wordfence introduce funzionalità avanzate che possono fare la differenza in scenari ad alta criticità.
La distinzione più significativa riguarda la tempestività degli aggiornamenti di sicurezza. Gli utenti premium ricevono nuove firewall rules e malware signatures in tempo reale, mentre gli utenti gratuiti devono attendere trenta giorni. Questo intervallo può essere critico quando emerge una nuova vulnerabilità che viene attivamente sfruttata da attaccanti. Per siti che gestiscono dati sensibili o transazioni finanziarie, questo ritardo rappresenta un rischio difficilmente accettabile.
Funzionalità esclusive della versione premium
| Funzionalità | Free | Premium |
|---|---|---|
| Aggiornamenti firewall | 30 giorni ritardo | Tempo reale |
| Scansione programmata | Manuale | Automatica personalizzabile |
| Blocco per paese | No | Sì |
| Supporto prioritario | Community | Ticket diretto |
| Spam filtering | Limitato | Completo |
La versione premium introduce anche capacità di blocco geografico, permettendo di limitare l’accesso al sito da paesi specifici. Questa funzionalità può ridurre drasticamente la superficie di attacco per siti che servono primariamente un mercato locale o nazionale. Un’azienda italiana, ad esempio, potrebbe scegliere di bloccare completamente il traffico proveniente da regioni geografiche da cui non si aspetta visitatori legittimi, eliminando gran parte degli attacchi automatizzati originati da quelle aree.
Il supporto tecnico rappresenta un altro differenziatore importante. Mentre gli utenti gratuiti devono affidarsi ai forum della community, i clienti premium hanno accesso a un sistema di ticketing dedicato con tempi di risposta garantiti. Quando si verificano problemi di sicurezza o configurazione, l’assistenza professionale può fare la differenza tra una risoluzione rapida e ore di troubleshooting autonomo.
Integrazione con workflow di sviluppo e manutenzione
Per agenzie digitali come Hetaweb che gestiscono numerosi siti WordPress per clienti diversi, l’integrazione di Wordfence nei processi di sviluppo e manutenzione richiede attenzione particolare. La sicurezza non può essere un’aggiunta posticipata, ma deve essere incorporata fin dalle fasi iniziali di ogni progetto.
Durante lo sviluppo, è consigliabile mantenere Wordfence in modalità audit, registrando potenziali problemi senza bloccare attivamente il traffico. Questo permette agli sviluppatori di lavorare liberamente testando funzionalità, caricando file e sperimentando con configurazioni, evitando frustranti blocchi del firewall che potrebbero rallentare il lavoro. Una volta completato lo sviluppo e prima del lancio pubblico, la transizione alla modalità di protezione completa dovrebbe essere accompagnata da test approfonditi per verificare che tutte le funzionalità del sito operino correttamente.
Best practice per ambienti multi-sito
La gestione della sicurezza attraverso installazioni WordPress multiple richiede strumenti centralizzati per mantenere efficienza e coerenza. Wordfence Central offre una dashboard unificata che permette di monitorare lo stato di sicurezza, configurare impostazioni e ricevere alert da decine o centinaia di siti contemporaneamente. Questa capacità di gestione centralizzata trasforma radicalmente l’economia della sicurezza per agenzie che offrono servizi di manutenzione continua.
La configurazione di template standard per tipologie di sito comuni permette di applicare rapidamente impostazioni ottimizzate ai nuovi progetti. Un template per e-commerce includerebbe protezioni specifiche per transazioni e dati clienti, mentre un template per siti informativi potrebbe enfatizzare la protezione contro defacement e SEO spam. Questi template non eliminano la necessità di personalizzazione per ciascun sito, ma forniscono una base solida che riduce significativamente il tempo di configurazione iniziale.
Impatto sulle prestazioni e ottimizzazione
Una preoccupazione comune riguardo ai plugin di sicurezza riguarda il loro impatto potenziale sulle prestazioni del sito. Wordfence, essendo un endpoint firewall che analizza ogni richiesta, introduce inevitabilmente overhead computazionale. Tuttavia, con una configurazione attenta, questo impatto può essere minimizzato mantenendo livelli di protezione elevati.
Il firewall di Wordfence è ottimizzato per operare con efficienza, completando la maggior parte delle analisi in millisecondi. Per siti con traffico moderato, l’overhead è generalmente impercettibile. Tuttavia, per siti ad altissimo traffico, alcune ottimizzazioni possono aiutare. Disabilitare il live traffic monitoring, che registra dettagli granulari di ogni visita, riduce significativamente il carico sul database. Questa funzionalità è preziosa per il troubleshooting e l’analisi forense, ma non è strettamente necessaria per la protezione operativa.
La programmazione delle scansioni durante le ore di minor traffico previene che l’analisi intensiva del filesystem coincida con i picchi di visitatori. Wordfence permette di limitare l’utilizzo di CPU durante le scansioni, estendendo la durata dell’analisi ma riducendo l’impatto sulle performance percepite dagli utenti. Per siti critici dove ogni millisecondo di latenza conta, questa configurazione rappresenta un compromesso intelligente.
Caching e compatibilità
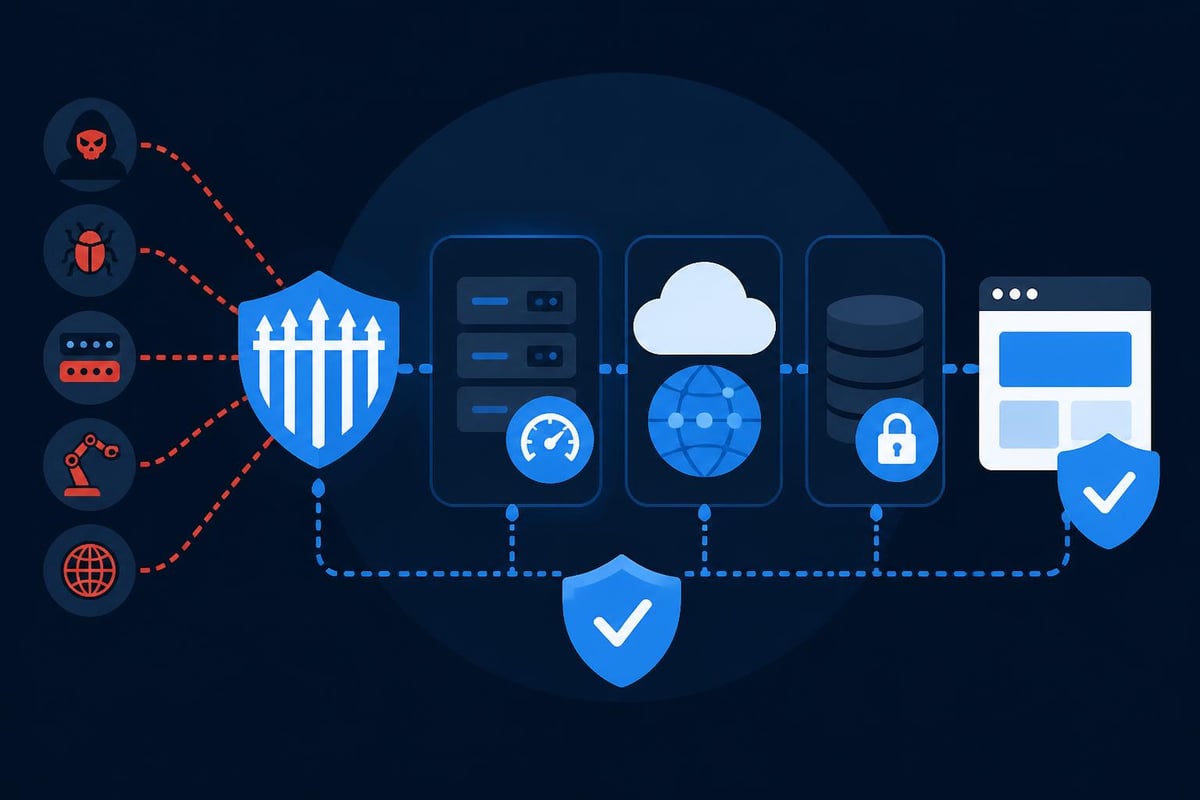
L’interazione tra Wordfence e sistemi di caching merita attenzione particolare. I firewall cloud-based operano prima che le richieste raggiungano il server, potendo quindi proteggersi anche contro attacchi DDoS volumetrici. Wordfence, operando a livello applicativo, non può mitigare attacchi che saturano la banda o esauriscono le risorse del server prima che WordPress venga invocato. Per protezione completa contro minacce di questo tipo, Wordfence dovrebbe essere combinato con soluzioni di sicurezza perimetrale come Cloudflare o servizi CDN con capacità di filtering.
Le soluzioni di caching a livello server come Varnish o caching plugin come WP Rocket generalmente operano armoniosamente con Wordfence. Il firewall analizza le richieste dinamiche mentre il contenuto cachato viene servito direttamente, minimizzando l’overhead. È importante configurare esclusioni appropriate nel caching per aree sensibili come login, checkout e pannelli amministrativi, assicurando che Wordfence possa sempre analizzare queste richieste critiche.
Alternative e comparazioni nel panorama della sicurezza WordPress
Sebbene Wordfence rappresenti una delle soluzioni più popolari, il panorama della sicurezza WordPress offre diverse alternative, ciascuna con punti di forza specifici. Comprendere le differenze aiuta a prendere decisioni informate basate sulle esigenze particolari di ogni progetto.
Sucuri Security adotta un approccio diverso con un firewall basato su cloud che filtra il traffico prima che raggiunga il server. Questa architettura offre vantaggi in termini di protezione DDoS e riduzione del carico sul server, ma introduce latenza aggiuntiva e costi di servizio esterni. Diverse recensioni comparative evidenziano come la scelta tra approcci endpoint e cloud dipenda fortemente dalle priorità specifiche del progetto.
iThemes Security si concentra su hardening della configurazione WordPress, implementando best practice di sicurezza e limitando vettori di attacco comuni attraverso modifiche alla configurazione piuttosto che scansione attiva. Questo approccio complementare può essere combinato efficacemente con Wordfence per una protezione stratificata. All-In-One WP Security & Firewall offre funzionalità simili a Wordfence con un’interfaccia utente differente e un approccio più orientato all’educazione dell’utente sulle pratiche di sicurezza.
Quando considerare soluzioni enterprise
Per organizzazioni con requisiti di sicurezza particolarmente stringenti, soluzioni enterprise come SiteLock o servizi gestiti di sicurezza WordPress potrebbero essere più appropriate. Questi servizi combinano tecnologie di protezione avanzate con monitoraggio umano continuo, analisi forense professionale e garanzie di servizio. Il costo significativamente più elevato si giustifica in scenari dove la disponibilità e l’integrità del sito hanno impatto diretto su revenue o compliance normativa.
Per la maggior parte dei siti WordPress, inclusi quelli gestiti da agenzie come Hetaweb, Wordfence rappresenta un equilibrio ottimale tra protezione completa, facilità di gestione e sostenibilità economica. La documentazione ufficiale di Wordfence Free fornisce risorse dettagliate per sfruttare appieno anche la versione gratuita, rendendola accessibile a progetti di qualsiasi dimensione.
Gestione degli alert e risposta agli incidenti
Un sistema di sicurezza efficace non si limita alla prevenzione, ma deve anche facilitare la risposta rapida quando vengono rilevate minacce. Wordfence genera alert per una vasta gamma di eventi, dalla rilevazione di malware ai tentativi di login falliti multipli. La configurazione appropriata delle notifiche evita affaticamento da alert mantenendo visibilità sugli eventi critici.
È consigliabile segmentare le notifiche per severità, configurando alert immediati via email o SMS per minacce critiche come rilevamento malware o modifiche ai file core, mentre eventi meno urgenti come tentativi di login falliti singoli possono essere aggregati in digest giornalieri. Questa stratificazione previene che amministratori vengano sommersi da notifiche costanti, rischiando di ignorare segnali realmente importanti.
Quando Wordfence rileva una minaccia, fornisce informazioni dettagliate sulla natura del problema, file affetti e azioni raccomandate. La risposta appropriata varia secondo il tipo di compromissione. Per file core modificati, Wordfence può ripristinare automaticamente le versioni originali. Per malware in temi o plugin, la rimozione manuale potrebbe essere necessaria, seguita da reinstallazione pulita da fonti ufficiali. In casi di compromissione profonda, il ripristino da backup puliti noti rappresenta spesso l’approccio più sicuro.
Documentazione e apprendimento continuo
La sicurezza informatica evolve costantemente, con nuove minacce e tecniche di attacco che emergono regolarmente. Mantenere competenze aggiornate rappresenta un investimento essenziale per chiunque gestisca siti WordPress professionalmente. Wordfence pubblica regolarmente articoli di ricerca sulla sicurezza, analisi di vulnerabilità e guide best practice che forniscono valore educativo oltre agli aggiornamenti tecnici del plugin.
Partecipare a comunità di sicurezza WordPress, seguire researcher affidabili e dedicare tempo all’apprendimento continuo trasforma la sicurezza da costo operazionale a competenza differenziante. Per agenzie digitali, questa expertise permette di offrire consulenza di valore ai clienti, posizionandosi come partner strategici piuttosto che semplici fornitori di servizi tecnici. I corsi WordPress specializzati possono includere moduli dedicati alla sicurezza, preparando professionisti a gestire questi aspetti con confidenza.
Compliance normativa e privacy
Nel contesto europeo del 2026, la sicurezza dei siti web interseca inevitabilmente con requisiti di compliance normativa, particolarmente GDPR per la protezione dei dati personali. Wordfence stesso raccoglie dati per funzionare efficacemente, inclusi indirizzi IP dei visitatori e pattern di traffico. Comprendere le implicazioni privacy di questi processi è essenziale per operare in conformità legale.
La raccolta di indirizzi IP per scopi di sicurezza è generalmente considerata legittima interest sotto GDPR, ma richiede trasparenza nella privacy policy e misure appropriate di protezione dati. I log di Wordfence dovrebbero essere configurati con retention limitata, cancellando automaticamente dati più vecchi di quanto necessario per scopi operativi di sicurezza. Tipicamente, retention di 30-90 giorni bilancia utilità investigativa con minimizzazione dati.
Per siti che servono cittadini europei, documentare le misure di sicurezza implementate, inclusa la configurazione di Wordfence, supporta la dimostrazione di accountability richiesta da GDPR. In caso di data breach, la capacità di Wordfence di identificare rapidamente la portata della compromissione facilita il rispetto degli obblighi di notifica entro 72 ore previsti dalla normativa.
Implementare e gestire correttamente Wordfence trasforma la sicurezza WordPress da preoccupazione costante a processo controllato, permettendo di concentrare risorse su crescita e innovazione. La combinazione di protezione robusta, flessibilità di configurazione e gestibilità scalabile rende Wordfence adatto a progetti di qualsiasi dimensione e complessità. Se state cercando supporto professionale per implementare strategie di sicurezza efficaci nel vostro sito WordPress o necessitate di assistenza continua per mantenere protezione ottimale, il team di Hetaweb unisce competenze tecniche approfondite con esperienza pratica nella gestione di progetti digitali complessi, offrendo soluzioni personalizzate per pubbliche amministrazioni, professionisti e attività commerciali.
Hai bisogno di supporto professionale? Scopri il nostro servizio di siti WordPress a Lucca.
Hai bisogno di una strategia digitale?
Contattaci per una consulenza gratuita. Ti aiutiamo a far crescere il tuo business con pubblicità, SEO, e siti web professionali.
Domande frequenti sulle Campagne ADV
Quanto budget serve per iniziare con le campagne ADV?
Non esiste un budget unico valido per tutti. È consigliabile partire con un investimento che permetta di raccogliere dati reali e ottimizzare le campagne in modo progressivo.
In quanto tempo si vedono i primi risultati?
Le prime metriche utili emergono entro 2–3 settimane, mentre i risultati stabili arrivano dopo la fase di test e ottimizzazione.
Le campagne ADV funzionano anche per attività locali?
Sì, con un corretto targeting geografico e messaggi personalizzati è possibile ottenere contatti qualificati anche per attività locali.
È meglio investire su Google Ads o Meta Ads?
Dipende dal pubblico e dagli obiettivi: Google intercetta domanda consapevole, Meta crea domanda. Spesso la combinazione dei due è la soluzione più efficace.
Posso migliorare campagne già attive?
Assolutamente sì. Analizziamo le campagne esistenti per individuare sprechi di budget e opportunità di ottimizzazione.
Hai altre domande o vuoi una valutazione personalizzata?
Prenota una consulenza gratuita