WP-Config: il File di Configurazione WordPress
Il file wp-config rappresenta il cuore pulsante di ogni installazione WordPress, fungendo da ponte fondamentale tra il codice del CMS e il database. Questo file di configurazione contiene informazioni critiche che permettono al sito di funzionare correttamente, gestendo credenziali di accesso, chiavi di sicurezza e parametri avanzati. Comprendere la struttura e le funzionalità del wp-config è essenziale per chiunque gestisca siti WordPress professionali, dalla semplice configurazione iniziale alle ottimizzazioni più avanzate. Una corretta gestione di questo file può fare la differenza tra un sito sicuro e performante e uno vulnerabile agli attacchi.
Questo articolo è pensato per te se…
Struttura e Funzione del File wp-config
Il file di configurazione WordPress viene generato automaticamente durante l’installazione standard, ma può anche essere creato e configurato manualmente quando necessario. La sua posizione predefinita è nella directory principale dell’installazione WordPress, anche se per ragioni di sicurezza può essere spostato un livello superiore nella struttura delle cartelle del server.
Anatomia del File di Configurazione
Il wp-config contiene diverse sezioni distinte, ognuna dedicata a specifiche funzionalità del sistema. La prima sezione include le credenziali del database, seguita dalle chiavi di sicurezza, dai prefissi delle tabelle e dalle configurazioni avanzate. Ogni parametro è definito attraverso costanti PHP utilizzando la funzione define().
Componenti principali del file:
- Credenziali di connessione al database (nome, utente, password, host)
- Chiavi di autenticazione e salt per la sicurezza delle sessioni
- Prefisso delle tabelle del database
- Modalità di debug e gestione degli errori
- Percorsi personalizzati per directory e URL
- Limiti di memoria e timeout
La separazione logica tra queste sezioni facilita la manutenzione e riduce il rischio di errori durante le modifiche. Ogni costante definita nel file ha un impatto diretto sul comportamento di WordPress.
Configurazione del Database
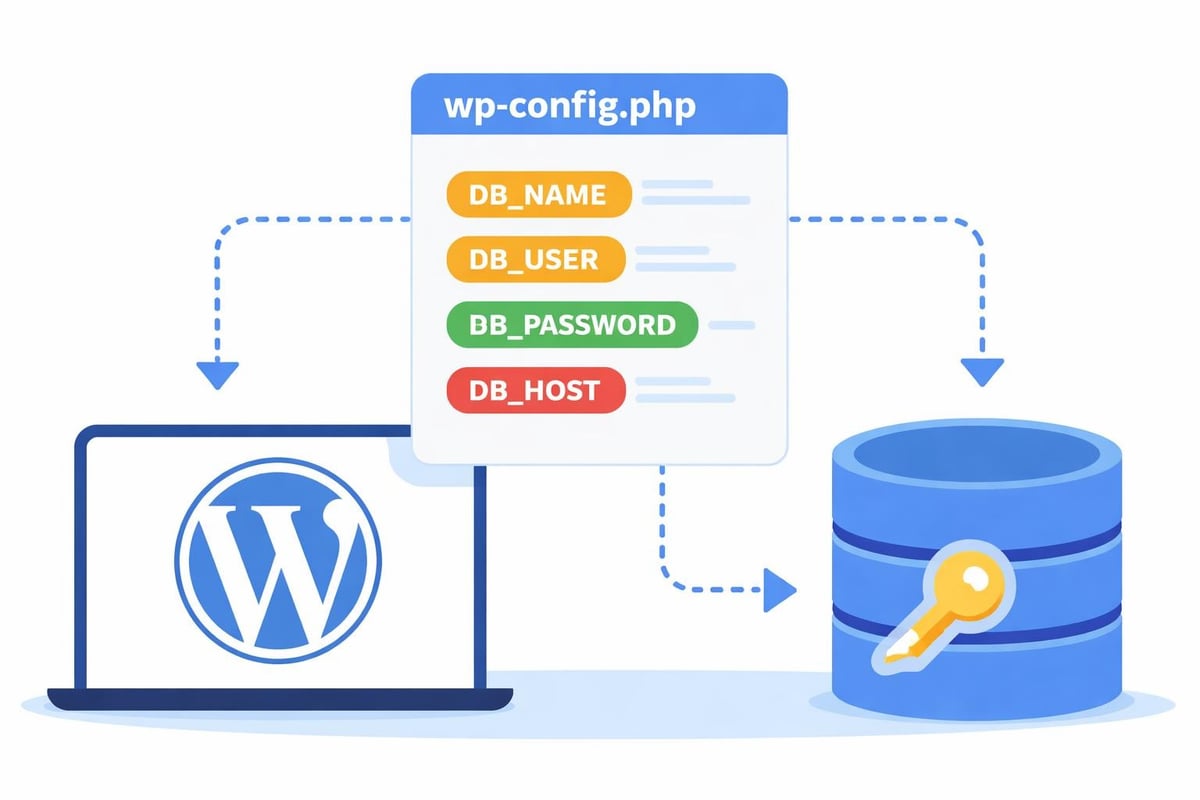
Le impostazioni di base del file wp-config includono quattro parametri essenziali per la connessione al database. Questi valori devono corrispondere esattamente alle credenziali fornite dal provider di hosting o configurate durante l’installazione del server database.
| Parametro | Descrizione | Esempio |
|---|---|---|
| DB_NAME | Nome del database WordPress | ‘wordpress_db’ |
| DB_USER | Username per l’accesso | ‘wp_user’ |
| DB_PASSWORD | Password dell’utente database | ‘password_sicura_123’ |
| DB_HOST | Indirizzo del server database | ‘localhost’ o IP specifico |
| DB_CHARSET | Set di caratteri del database | ‘utf8mb4’ (consigliato) |
Gestione Avanzata delle Connessioni
Oltre ai parametri base, il wp-config permette di specificare la collation del database attraverso DB_COLLATE. Questo valore determina come i caratteri vengono ordinati e confrontati nelle query SQL. Nella maggior parte dei casi moderni, lasciare questo valore vuoto permette a WordPress di utilizzare automaticamente l’impostazione più appropriata.
Per installazioni che richiedono connessioni a database remoti, è possibile specificare porte personalizzate aggiungendo il numero di porta all’indirizzo host. Questa flessibilità risulta particolarmente utile in configurazioni cloud o con architetture distribuite.
Chiavi di Sicurezza e Salt
Le chiavi di autenticazione rappresentano uno degli elementi più critici per la sicurezza di WordPress. Il file wp-config include otto costanti dedicate che generano hash univoci per proteggere le informazioni memorizzate nei cookie degli utenti.
Le otto chiavi di sicurezza:
- AUTH_KEY
- SECURE_AUTH_KEY
- LOGGED_IN_KEY
- NONCE_KEY
- AUTH_SALT
- SECURE_AUTH_SALT
- LOGGED_IN_SALT
- NONCE_SALT
Queste stringhe casuali dovrebbero essere lunghe, complesse e uniche per ogni installazione. WordPress fornisce un generatore automatico attraverso il sito ufficiale, che crea set di chiavi completamente randomizzate. Modificare periodicamente queste chiavi rappresenta una best practice di sicurezza, anche se invalida le sessioni attive degli utenti.
Rotazione delle Chiavi di Sicurezza
In caso di sospetto compromissione o come misura preventiva, rigenerare le chiavi di sicurezza richiede la semplice sostituzione delle stringhe esistenti con nuove. Questa operazione disconnette automaticamente tutti gli utenti, richiedendo un nuovo login. Per siti con molti utenti attivi, pianificare questa manutenzione durante periodi di bassa attività minimizza i disagi.
Ottimizzazioni e Configurazioni Avanzate
Il wp-config offre numerose opportunità per ottimizzare le prestazioni e personalizzare il comportamento di WordPress. Queste configurazioni vanno oltre i parametri essenziali, permettendo un controllo granulare sul sistema.
Modalità Debug e Sviluppo
WordPress include un sistema di debug integrato controllato attraverso costanti specifiche nel file di configurazione. La modalità debug risulta indispensabile durante lo sviluppo di temi e plugin.
define('WP_DEBUG', true);
define('WP_DEBUG_LOG', true);
define('WP_DEBUG_DISPLAY', false);
define('SCRIPT_DEBUG', true);
WP_DEBUG attiva la visualizzazione degli errori PHP, mentre WP_DEBUG_LOG registra tutti gli errori in un file di log. Combinando WP_DEBUG_DISPLAY su false, gli errori vengono nascosti ai visitatori ma registrati per l’analisi. SCRIPT_DEBUG forza WordPress a utilizzare le versioni non minimizzate di CSS e JavaScript, facilitando il debugging del codice front-end.
Gestione della Memoria PHP
Siti con molti plugin o temi complessi possono richiedere limiti di memoria superiori rispetto ai valori predefiniti. Il wp-config permette di aumentare la memoria allocata a WordPress.
| Costante | Valore Consigliato | Utilizzo |
|---|---|---|
| WP_MEMORY_LIMIT | ‘256M’ | Memoria per operazioni standard |
| WP_MAX_MEMORY_LIMIT | ‘512M’ | Memoria per admin e operazioni pesanti |
Questi limiti devono rimanere entro i valori massimi consentiti dalla configurazione PHP del server. Aumentare eccessivamente questi parametri senza adeguate risorse server può causare instabilità.
Personalizzazione di URL e Percorsi
WordPress determina automaticamente gli URL e i percorsi delle directory, ma situazioni specifiche richiedono definizioni manuali. Il wp-config permette di sovrascrivere queste impostazioni automatiche.
Costanti per URL personalizzati:
- WP_SITEURL: definisce l’URL principale di WordPress
- WP_HOME: specifica l’indirizzo pubblico del sito
- WP_CONTENT_DIR: percorso della directory wp-content
- WP_CONTENT_URL: URL della directory wp-content
- WP_PLUGIN_DIR: percorso personalizzato per i plugin
Modificare questi valori risulta utile quando WordPress è installato in una sottodirectory ma si desidera che il sito appaia nella root del dominio. La gestione avanzata tramite WP-CLI offre ulteriori strumenti per configurare questi parametri via command line.
Configurazione Multi-sito
Per installazioni WordPress multisite, il wp-config richiede parametri aggiuntivi che abilitano e configurano la rete di siti. Questi includono MULTISITE, SUBDOMAIN_INSTALL, DOMAIN_CURRENT_SITE, PATH_CURRENT_SITE e altre costanti specifiche.
Sicurezza e Best Practice
Proteggere il file wp-config rappresenta una priorità assoluta nella sicurezza WordPress. Questo file contiene informazioni sensibili che, se esposte, permetterebbero l’accesso completo al database e al sistema.
Protezione a Livello File System
Impostare i permessi corretti sul file è fondamentale. Su server Linux/Unix, il wp-config dovrebbe avere permessi 440 o 400, rendendo il file leggibile solo dal proprietario e dal server web. Mai utilizzare permessi 777 che renderebbero il file scrivibile da chiunque.
Checklist sicurezza wp-config:
- Impostare permessi file a 400 o 440
- Spostare il file un livello sopra la root pubblica
- Utilizzare chiavi di sicurezza complesse e uniche
- Disabilitare l’editor di file nell’admin
- Limitare i tentativi di login
- Implementare protezione a livello server web
Protezione tramite .htaccess
Per server Apache, aggiungere una regola nel file .htaccess blocca l’accesso diretto al wp-config via browser. Questa protezione aggiuntiva previene tentativi di lettura non autorizzati.
Configurazioni per Prestazioni
Oltre alla sicurezza, il file di configurazione influenza direttamente le prestazioni del sito. Diverse costanti permettono di ottimizzare la velocità e l’efficienza di WordPress.
| Configurazione | Costante | Impatto |
|---|---|---|
| Cache oggetti | WP_CACHE | Abilita sistema di cache avanzato |
| Revisioni post | WP_POST_REVISIONS | Limita numero revisioni salvate |
| Autosave | AUTOSAVE_INTERVAL | Modifica frequenza salvataggio automatico |
| Svuota cestino | EMPTY_TRASH_DAYS | Imposta giorni prima eliminazione permanente |
Limitare le revisioni dei post attraverso WP_POST_REVISIONS riduce la dimensione del database nel tempo. Impostare questa costante su un numero specifico (esempio: 5) mantiene solo le ultime cinque revisioni per ogni contenuto.
Ottimizzazione Database
Il wp-config permette di modificare il prefisso delle tabelle del database dal predefinito ‘wp_’. Utilizzare un prefisso personalizzato aggiunge un livello di oscurità contro attacchi SQL injection automatizzati. Durante la configurazione manuale del database, specificare un prefisso unico rappresenta una buona pratica.
La costante CONCATENATE_SCRIPTS, quando impostata su true, combina i file JavaScript per ridurre le richieste HTTP. Tuttavia, questa funzionalità può interferire con alcuni plugin moderni, richiedendo test accurati.
Ambiente di Sviluppo vs Produzione
Gestire correttamente il wp-config in diversi ambienti rappresenta una competenza professionale essenziale. Sviluppo, staging e produzione richiedono configurazioni differenziate.
Strategie Multi-Ambiente
Implementare logica condizionale nel wp-config permette di adattare automaticamente le impostazioni in base all’ambiente. Verificando il server name o variabili d’ambiente specifiche, è possibile attivare debug su sviluppo e disabilitarlo su produzione.
Vantaggi configurazione multi-ambiente:
- Debug attivo solo in sviluppo
- Credenziali database separate per ambiente
- Chiavi di sicurezza diverse per installazione
- Cache e ottimizzazioni specifiche
- Logging dettagliato in staging
Professionisti e agenzie utilizzano repository Git separando il wp-config attraverso file .gitignore, evitando di committare credenziali sensibili. Template wp-config-sample.php forniscono struttura base da personalizzare per ogni ambiente.
Gestione Errori e Troubleshooting
Problemi nel file wp-config manifestano sintomi specifici che facilitano la diagnosi. Errori comuni includono impossibilità di connettersi al database, schermata bianca della morte, o loop di redirect.
Risoluzione Errori Database
L’errore “Error establishing a database connection” indica problemi nelle credenziali o disponibilità del database. Verificare accuratezza di DB_NAME, DB_USER, DB_PASSWORD e DB_HOST rappresenta il primo passo. Confermare che il servizio MySQL sia attivo e che l’utente abbia privilegi corretti sul database specificato.
Per siti complessi gestiti da agenzie specializzate nella creazione di siti web, mantenere backup del wp-config funzionante permette rapido ripristino in caso di modifiche errate. Documentare ogni modifica con commenti nel file stesso facilita manutenzione futura.
Debugging Avanzato
Quando problemi persistono, abilitare query logging fornisce insight dettagliati. La costante SAVEQUERIES, quando impostata su true, registra tutte le query database con timing, permettendo identificazione di colli di bottiglia prestazionali.
Integrazioni e Estensioni
Il wp-config supporta integrazioni con servizi esterni e configurazioni specifiche per hosting gestito. Provider specializzati WordPress spesso richiedono costanti aggiuntive per funzionalità proprietarie.
Configurazioni Hosting Specifiche
Alcuni hosting provider utilizzano costanti personalizzate per gestire cache, CDN o ottimizzazioni server-side. Comprendere la documentazione completa del wp-config permette di sfruttare appieno queste funzionalità avanzate.
Installazioni e-commerce richiedono particolare attenzione alla configurazione SSL attraverso FORCE_SSL_ADMIN, garantendo connessioni sicure per transazioni e dati sensibili. Questa costante forza tutte le sessioni admin su HTTPS, proteggendo credenziali durante il login.
Costanti per e-commerce e sicurezza:
- FORCE_SSL_ADMIN: forza HTTPS area admin
- FORCE_SSL_LOGIN: forza HTTPS durante login
- COOKIE_DOMAIN: specifica dominio per cookie
- COOKIEPATH: definisce percorso cookie
- DISALLOW_FILE_EDIT: disabilita editor file
Manutenzione e Monitoraggio
Mantenere il wp-config aggiornato e sicuro richiede attenzione continua. Revisioni periodiche identificano configurazioni obsolete o opportunità di ottimizzazione.
Audit Regolari
Programmare controlli trimestrali del file permette di verificare sicurezza chiavi, appropriatezza limiti memoria, e rilevanza configurazioni debug. Siti in crescita beneficiano di aggiustamenti progressivi dei parametri prestazionali.
Documentare ogni modifica con data e ragione facilita troubleshooting futuro. Mantenere versioni precedenti del file in backup sicuri garantisce possibilità di rollback rapido in caso di problemi.
Padroneggiare la configurazione e gestione del wp-config rappresenta una competenza fondamentale per chiunque lavori professionalmente con WordPress. Dalla sicurezza alle prestazioni, questo singolo file influenza ogni aspetto dell’installazione. Il team di Hetaweb combina competenze tecniche, comunicative e grafiche per implementare configurazioni WordPress ottimizzate, garantendo siti sicuri, performanti e perfettamente allineati agli obiettivi di business dei clienti. Dalla configurazione iniziale alla manutenzione continua, affidati a professionisti certificati Google Partner per trasformare il tuo progetto digitale in un successo concreto.
Hai bisogno di supporto professionale? Scopri il nostro servizio di sviluppo WordPress a Lucca.
Hai bisogno di una strategia digitale?
Contattaci per una consulenza gratuita. Ti aiutiamo a far crescere il tuo business con pubblicità, SEO, e siti web professionali.
Domande frequenti sulle Campagne ADV
Quanto budget serve per iniziare con le campagne ADV?
Non esiste un budget unico valido per tutti. È consigliabile partire con un investimento che permetta di raccogliere dati reali e ottimizzare le campagne in modo progressivo.
In quanto tempo si vedono i primi risultati?
Le prime metriche utili emergono entro 2–3 settimane, mentre i risultati stabili arrivano dopo la fase di test e ottimizzazione.
Le campagne ADV funzionano anche per attività locali?
Sì, con un corretto targeting geografico e messaggi personalizzati è possibile ottenere contatti qualificati anche per attività locali.
È meglio investire su Google Ads o Meta Ads?
Dipende dal pubblico e dagli obiettivi: Google intercetta domanda consapevole, Meta crea domanda. Spesso la combinazione dei due è la soluzione più efficace.
Posso migliorare campagne già attive?
Assolutamente sì. Analizziamo le campagne esistenti per individuare sprechi di budget e opportunità di ottimizzazione.
Hai altre domande o vuoi una valutazione personalizzata?
Prenota una consulenza gratuita